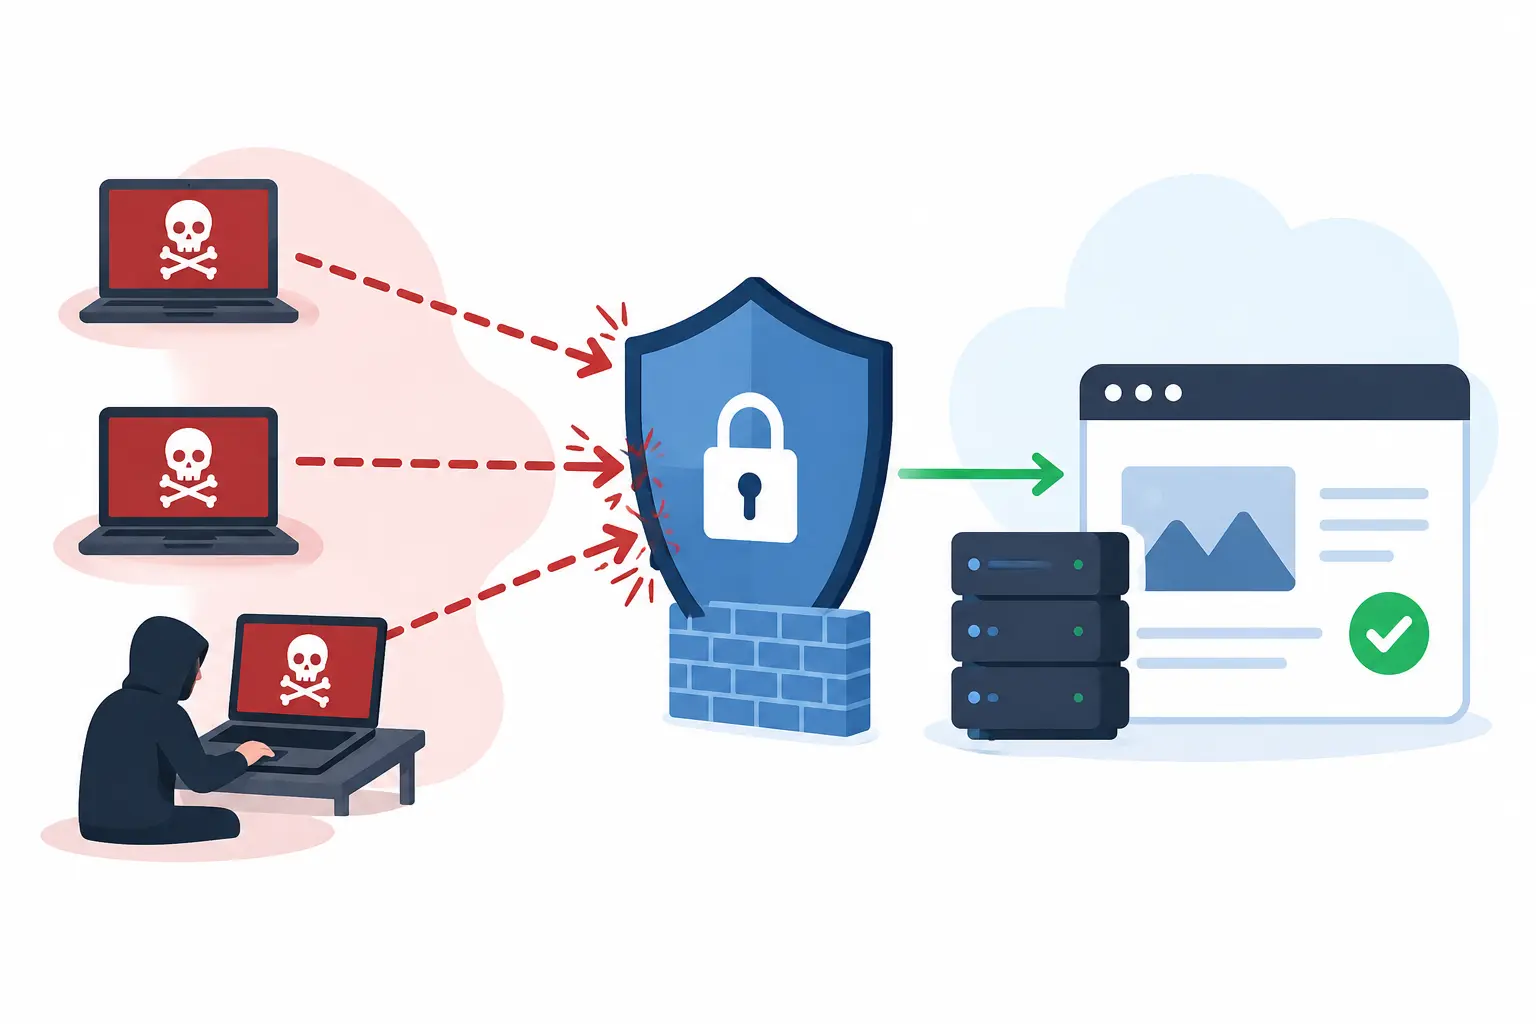
یکی از تهدیدهای مهم در حوزه امنیت وب، حملات DoS و DDoS است. این حملات با هدف ایجاد اختلال در دسترسی کاربران به یک وبسایت، سرور یا سرویس انجام میشوند. در یک حمله موفق، منابع سیستم مانند پهنای باند، توان پردازشی یا ظرفیت پاسخگویی سرور تحت فشار قرار میگیرند و در نتیجه سرویس کند، ناپایدار یا موقتاً از دسترس خارج میشود.
شناخت نحوه عملکرد این حملات و استفاده از روشهای مناسب دفاعی، یکی از بخشهای مهم امنیت وبسایتها و سرویسهای آنلاین است.
حمله DoS چیست؟
DoS مخفف عبارت Denial of Service به معنی «محرومسازی از سرویس» است. در این نوع حمله، مهاجم تلاش میکند با ایجاد حجم زیادی از درخواستها یا مصرف منابع یک سیستم، ظرفیت آن را تحت فشار قرار دهد.
برای مثال، اگر یک سرور ظرفیت پاسخگویی به تعداد مشخصی درخواست همزمان را داشته باشد، افزایش شدید درخواستهای غیرعادی میتواند باعث شود منابع سرور اشباع شوند. در این شرایط، کاربران واقعی ممکن است با کندی یا خطا هنگام ورود به سایت مواجه شوند.
نکته مهم این است که DoS فقط به یک روش خاص محدود نمیشود و شکلهای مختلفی دارد. بعضی حملات منابع شبکه را هدف قرار میدهند و برخی دیگر با ایجاد فشار روی منابع پردازشی یا برنامه وب انجام میشوند.
DDoS چه تفاوتی با DoS دارد؟
DDoS مخفف Distributed Denial of Service است. تفاوت اصلی آن با DoS در کلمه Distributed یا «توزیعشده» است.
در حمله DoS معمولی، منبع ایجاد ترافیک مخرب معمولاً محدودتر است؛ اما در DDoS، درخواستها از تعداد زیادی سیستم یا منبع مختلف به سمت سرویس هدف ارسال میشوند. همین موضوع تشخیص و مقابله با حمله را دشوارتر میکند.
در برخی حملات DDoS، دستگاههای آلودهای که تحت کنترل مهاجم قرار گرفتهاند میتوانند در ایجاد ترافیک مخرب نقش داشته باشند. به مجموعهای از این دستگاهها معمولاً Botnet گفته میشود.
حملات DoS و DDoS چه مشکلاتی ایجاد میکنند؟
این حملات میتوانند تأثیرات مختلفی روی یک سرویس داشته باشند. مهمترین مشکلات عبارتاند از:
- افزایش شدید مصرف منابع سرور
- کاهش سرعت بارگذاری سایت
- افزایش خطاهای سرور
- قطع شدن موقت سرویس
- ایجاد اختلال در فعالیت کاربران
- افزایش هزینههای مربوط به منابع سرور و پهنای باند
- آسیب به اعتبار یک کسبوکار در صورت طولانی شدن قطعی
برای یک فروشگاه اینترنتی، سامانه آموزشی یا سرویس آنلاین، حتی چند ساعت اختلال نیز میتواند تجربه کاربران را بهشدت تحت تأثیر قرار دهد.
چگونه از حملات DDoS جلوگیری کنیم؟
هیچ راهکاری نمیتواند همه حملات DDoS را بهطور کامل حذف کند، اما میتوان با استفاده از چند لایه دفاعی، احتمال موفقیت حمله و میزان آسیب آن را کاهش داد.
۱. استفاده از CDN و سرویسهای محافظتی
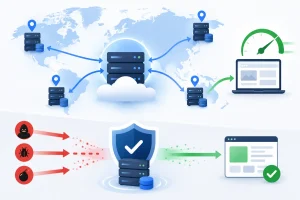
یکی از روشهای رایج، استفاده از CDN و سرویسهای محافظت در برابر DDoS است. این سرویسها میتوانند ترافیک ورودی را پیش از رسیدن به سرور اصلی بررسی کنند و بخشی از درخواستهای غیرعادی را فیلتر کنند.
یکی از مزایای این روش، توزیع ترافیک در زیرساختی بزرگتر است که میتواند فشار واردشده به سرور اصلی را کاهش دهد.
۲. محدود کردن درخواستها
Rate Limiting یا محدودسازی نرخ درخواست، یکی از روشهای مهم دفاعی است. در این روش برای تعداد درخواستهایی که یک کاربر، IP یا کلاینت میتواند در یک بازه زمانی ارسال کند، محدودیت تعیین میشود.
این قابلیت مخصوصاً برای APIها و بخشهایی از سایت که درخواستهای زیادی دریافت میکنند، اهمیت دارد.
۳. استفاده از فایروال و WAF
فایروال میتواند ترافیک ورودی و خروجی را بر اساس قوانین مشخص کنترل کند. در کنار آن، Web Application Firewall (WAF) برای محافظت از برنامههای تحت وب کاربرد دارد.
WAF میتواند برخی درخواستهای مشکوک را قبل از رسیدن به برنامه اصلی بررسی و مسدود کند. تنظیم صحیح قوانین WAF اهمیت زیادی دارد، زیرا تنظیمات نامناسب ممکن است باعث مسدود شدن کاربران واقعی نیز شود.
۴. بهینهسازی سرور و برنامه
گاهی مشکل فقط حجم ترافیک نیست؛ بلکه یک برنامه یا کوئری ناکارآمد میتواند منابع زیادی مصرف کند. بهینهسازی کد، پایگاه داده، کش، تنظیمات وبسرور و منابع سختافزاری میتواند ظرفیت سیستم را افزایش دهد.
به همین دلیل، امنیت و بهینهسازی عملکرد باید در کنار یکدیگر بررسی شوند.
۵. مانیتورینگ و تشخیص زودهنگام
نظارت مداوم بر ترافیک و منابع سرور کمک میکند رفتارهای غیرعادی سریعتر شناسایی شوند. افزایش ناگهانی تعداد درخواستها، مصرف غیرطبیعی CPU یا پهنای باند و تغییرات غیرعادی در الگوی کاربران میتواند نشانهای برای بررسی بیشتر باشد.
سیستمهای مانیتورینگ و ثبت لاگها نیز برای تحلیل اتفاقات و پیدا کردن علت اختلال بسیار مفید هستند.
۶. داشتن برنامه واکنش به حمله
پیشگیری تنها بخشی از امنیت است. بهتر است مدیر سایت از قبل مشخص کرده باشد که در صورت وقوع یک حمله چه اقداماتی باید انجام شوند.
داشتن نسخه پشتیبان، اطلاعات تماس شرکت هاستینگ یا ارائهدهنده زیرساخت، تنظیمات مناسب DNS و سرویسهای محافظتی و همچنین مستندسازی وضعیت سیستم میتواند زمان واکنش به حادثه را کاهش دهد.
جمعبندی
حملات DoS و DDoS از تهدیدهای مهم برای سرویسهای آنلاین هستند و میتوانند باعث کندی یا از دسترس خارج شدن وبسایت شوند. تفاوت اصلی این دو حمله در نحوه ایجاد فشار است؛ در DDoS، ترافیک از منابع متعدد و توزیعشده ایجاد میشود.
برای کاهش خطر این حملات، بهتر است از ترکیبی از روشها مانند CDN، سرویسهای محافظت DDoS، Rate Limiting، فایروال، WAF، بهینهسازی سرور و مانیتورینگ استفاده شود.
در نهایت، امنیت یک وبسایت تنها به یک ابزار وابسته نیست. ایجاد یک معماری چندلایه و داشتن برنامه مناسب برای شناسایی و واکنش به تهدیدها، میتواند تأثیر حملات را به میزان قابل توجهی کاهش دهد.